A Google és partnerei felszámoltak egy hálózatot, amely több mint 1,3 millió fertőzött TV boxot irányított, és a Google vizsgálata váratlan forrásra mutat: az eszközök gyártójára.
A kínai Videostrong Technology állítólag szándékosan fejlesztette és telepítette az XCPE nevű rosszindulatú komponenst, majd az eszközökhöz való hozzáférést bűncselekményekben érintett partnereknek értékesítette. A Google nagy bizonyossággal tulajdonítja a tevékenységet a vállalatnak. Az érintett termékek között olyan tanúsított Android TV modellek is voltak, amelyek átmentek a Google ellenőrzésein.
A TV box akkor is dolgozhatott, amikor a tulajdonosa nem filmezett
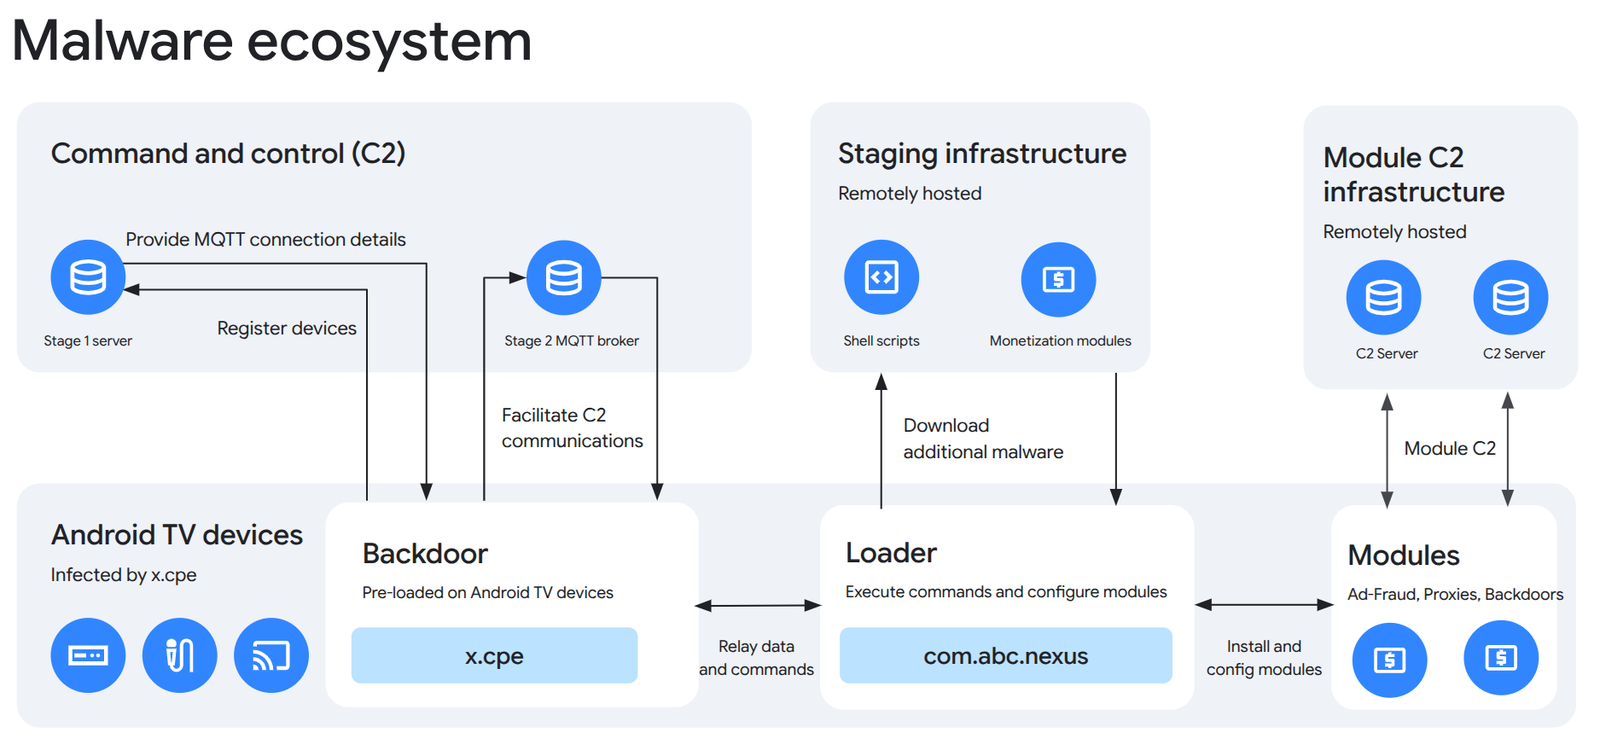
Az XCPE-t backdoorként írják le: olyan hátsó ajtóként, amelyen át az üzemeltetők parancsokat küldhettek és további komponenseket telepíthettek az eszközökre. A tulajdonos streamingre használhatta a boxot anélkül, hogy tudta volna: a háttérben internetkapcsolatát mások céljaira is igénybe veszik.
A Google a hálózat több felhasználási módját is azonosította:
- Hirdetési csalás, hirdetésekhez kapcsolódó mesterséges aktivitás generálásával;
- Lakossági proxy, vagyis mások forgalmának átirányítása a tulajdonos otthoni internetkapcsolatán keresztül;
- További rosszindulatú programok telepítése a kompromittált eszközökre.
A kutatók képernyőképek készítésére, billentyűleütések bevitelére és adatok – köztük fiókinformációk – kinyerésére szolgáló parancsokat is megfigyeltek. Ez nem jelenti azt, hogy mind az 1,3 millió eszközt valamennyi módon használták.
Hogyan jutott át az ellenőrzéseken?
A történet ezen a ponton a Google számára is kellemetlen. TV box választásakor általában a Play Protect-tanúsítással rendelkező készülékek ajánlhatók. Ebben az esetben azonban a Videostrong Android TV-partner volt, a kód pedig rejtőzködési technikákat alkalmazott, és az első indítás után töltött le rosszindulatú komponenseket. A Google szerint a felfedezés után módosította ellenőrzési folyamatát.
Korábban már szó volt kártevővel fertőzött TV boxokról egy olyan korábbi ügyben, amely Android Open Source Project alapú, a tanúsított Android TV eszközöktől eltérő készülékeket érintett. Az XCPE esete azt mutatja, hogy a tanúsítás ellenőrzése továbbra is hasznos, de nem jelent abszolút garanciát.
A vizsgálat nyomán a Google megszakította kapcsolatát a Videostronggal, és megtiltotta számára tanúsított Android eszközök gyártását, illetve szoftver szállítását más tanúsított gyártóknak. A vállalat és partnerei a hálózat irányítására használt infrastruktúrát is leállították.
Mit ellenőrizhet, ha ilyen eszköze van?
A Synthient kutatói egy vizsgálathoz vásárolt MECOOL KM9PRO Max készüléket is elemeztek, és azon előre telepített rosszindulatú komponenst találtak. A Videostrong több név alatt gyártott eszközöket, ezért a készülékházon szereplő márka nem mindig árulja el a tényleges gyártót.
Gyanús box esetén ellenőrizze a pontos modellt az eszköz „Névjegy” menüjében, majd vesse össze a Synthient kutatásában dokumentált típusokkal. A névegyezés önmagában nem igazolja a fertőzést, de okot ad a készülék eredetének és pontos változatának alaposabb ellenőrzésére.
A szerverek leállítása nem jelenti azt, hogy a kártevő automatikusan eltűnt a boxokról. A Google szerint az XCPE előre telepítve van a rendszerben, és eltávolítás után újratelepülhet. Ha arra utaló jel van, hogy az eszköz kompromittálódott, válassza le az internetről; a Synthient az azonosítottan fertőzött készülékek használatból való kivonását javasolja. Egy hagyományos gyári visszaállítás nem tekinthető biztos megoldásnak.