A hackercsoport, a ShinyHunters azt állítja, hogy feltörte az FBI infrastruktúráját és érzékeny információkat szerzett szövetségi ügynökökről, az ügynökséghez jelentkező álláspályázókról, valamint a kiberbiztonsági részleg működéséről. A támadást állítólag egy nulladik napi sérülékenység kihasználásával hajtották végre egy Oracle-alapú rendszerben, de az incidens valódi léptékét egyelőre nem erősítették meg teljes körűen.
A ShinyHunters által közzétett, és a 404 Media által idézett információk szerint az ellopott adatok alapján azonosíthatók lehetnek az FBI informatikai nyomozásokkal foglalkozó egységeinek munkatársai. Ha az állítások igaznak bizonyulnak, az ügy következményei túlmutathatnak egy szokásos adatszivárgáson: műveleti információk és érzékeny ügyeken dolgozó személyek kiléte is veszélybe kerülhetett.
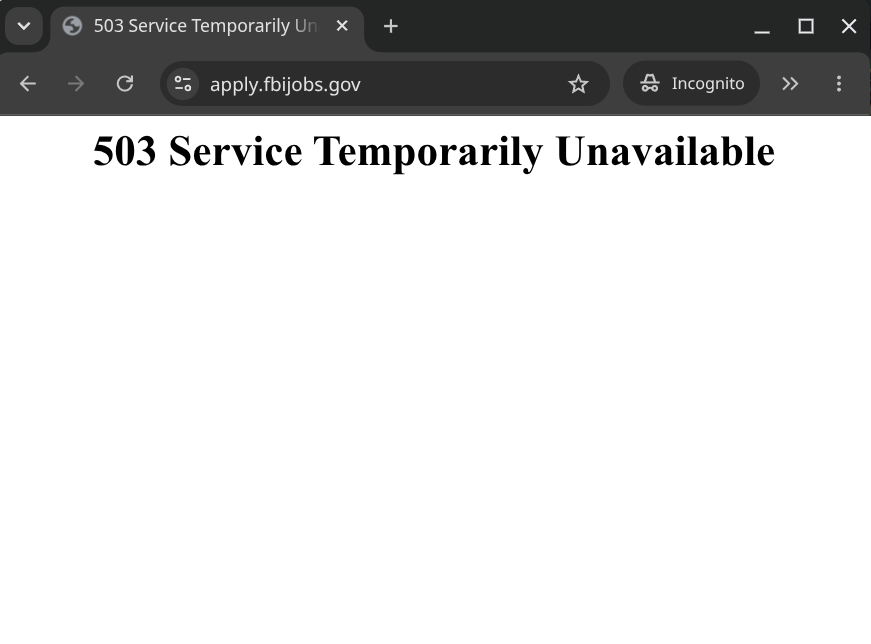
A ShinyHunters és az FBI közötti konfliktus állítólag azután éleződött ki, hogy az ügynökség kezdetben kisebbítette a támadás jelentőségét. A hackerek nyilvános bocsánatkérést és az incidens hitelességét megkérdőjelező nyilatkozatok visszavonását követelték, a támadást pedig a belső infrastruktúra és a személyzeti rendszerek sérülékenységeinek demonstrációjaként állították be. Egy másik látványos epizód a toborzásra használt apply.fbijobs.gov domain kompromittálása volt.
A ShinyHunters állítása szerint átvette az oldal feletti irányítást, és saját üzeneteinek megjelenítésére használta; a domaint később leállították. Az FBI megerősítette, hogy vizsgálja az incidenst, de egyelőre nem közölt részleteket az érintettek számáról vagy a kompromittált adatok pontos típusáról. A vizsgálat lezárásáig a ShinyHunters számos állítása függetlenül nem ellenőrizhető, így a behatolás tényleges mérete várhatóan csak a következő hetekben válhat világossá.