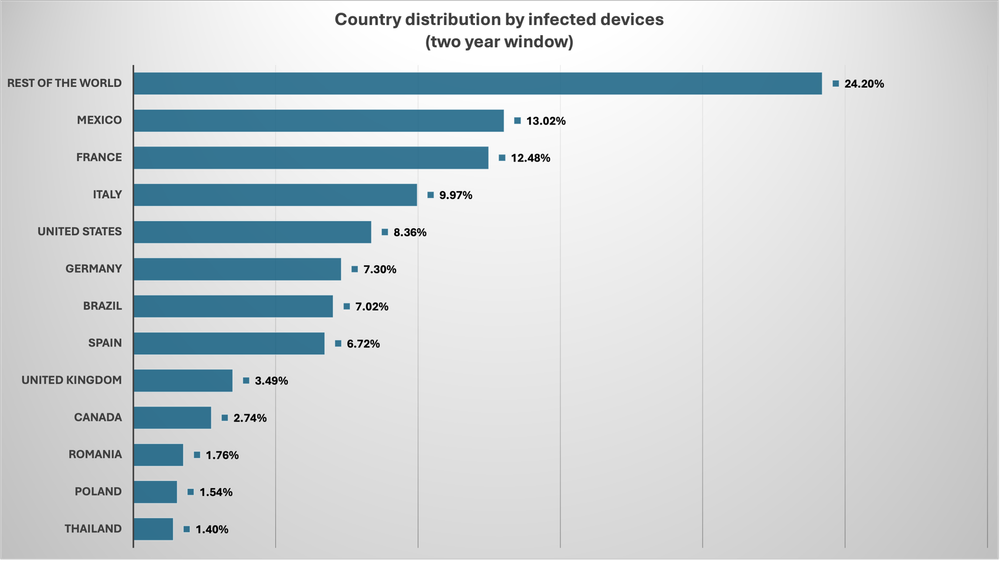
A Bitdefender felfedezte a Midnight Mimosa nevű kártevőkampányt, amely több ezer Android -telefonon jelent meg több mint 150 országban. Az érintett készülékekben a rosszindulatú szoftver már az első bekapcsolás előtt, a firmware részeként jelen lehet. A fertőzéshez nem kell linkre kattintani vagy gyanús alkalmazást telepíteni, a fő komponens pedig szokásos eltávolítással nem törölhető. A kampányt nagyjából két éven át követték; a legtöbb érintett eszközt Mexikóban, Franciaországban és Olaszországban, majd az Egyesült Államokban, Németországban, Brazíliában és Spanyolországban azonosították.
A kutatók által kiemelt két valódi modell a DOOGEE S200X, amely a telemetriában „S200 X” néven szerepel, valamint a CUBOT KingKong X. A Bitdefender grafikonján a „Fire3Max” megnevezés is feltűnik, amely a DOOGEE Fire 3 Max modellnek felel meg. Ezek az azonosítások nem jelentik azt, hogy az adott modellek minden példánya fertőzött. A kutatók azonosítható márka nélküli eszközöket is találtak „J10_EEA”, „A9_EEA”, „T13_EEA” és „Q6_EEA” nevekkel; ezek firmware-azonosítók, nem teljes kereskedelmi modellnevek.
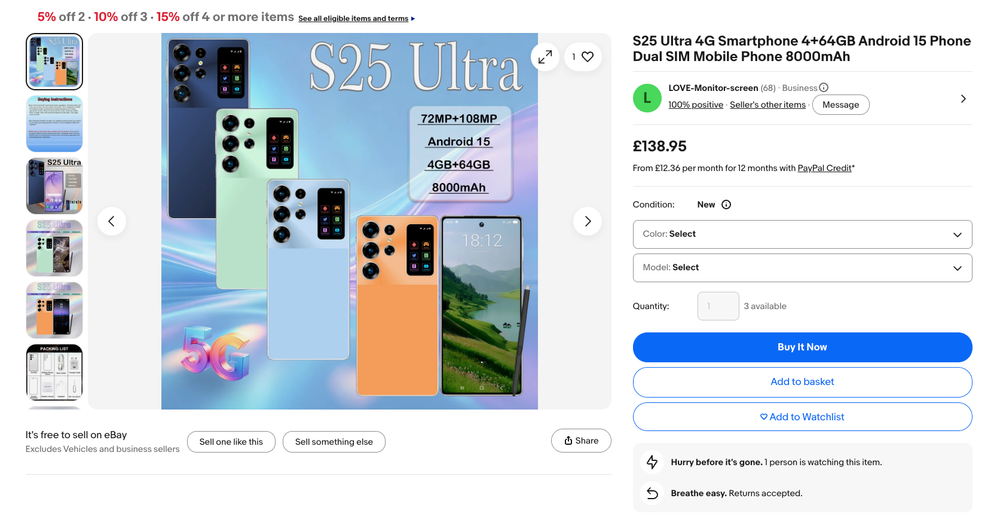
A kampány másik része ismert termékek nevét kölcsönző hamis telefonokat érint. A jelentés az „S24 Ultra”, „S25 Ultra”, „S26 Ultra” és „Note 18 Ultra” neveket említi, az Apple-termékeket utánzó klónoknál pedig az „i17 Pro Max”, „i16_Pro_Max”, „17_Pro_Max” és „iPadAirPro” elnevezéseket. A „Magic 15 MAX” név is szerepel, amely a HONOR márkajelzését utánozza. Ezek a klónok által megadott azonosítók, és nem igazolják eredeti Samsung-, Apple- vagy HONOR-termékek fertőzöttségét. Egyes eszközök legitim modellkódokat is hamisítanak, például a Galaxy S25 Ultrához tartozó „SM-S938B” kódot.
A rejtett komponens alkalmazásokat telepíthet és törölhet, jogosultságokat adhat, illetve távolról vezérelt szoftvert tölthet le. A Bitdefender legalább 32 fedőalkalmazást azonosított, köztük időjárás-segédprogramokat, fájlkezelőket, OCR-eszközöket és hangszerkesztőket. Ezek csalárd hirdetésmegjelenítéseket és kattintásokat generálhatnak, vagy lakossági proxyszerverré alakíthatják a telefont, amelyen mások forgalma halad át. A kártevő további összetevők telepítésekor ideiglenesen letilthatja a Google Play Áruházat, hogy elkerülje a Play Protect védelmét.