Egy Mac hőmérsékletfigyelő alkalmazásának ellenőrzésére bevetett AI-ügynök végül egy gyanús folyamatot azonosított, amely közel 12 processzormagot terhelt. Ezzel párhuzamosan a támadók frissítetlen Plex-szervereket használnak ki bányászok és proxyk telepítésére, kutatók pedig olyan ügynököket is dokumentáltak, amelyek egy német wikit használtak koordinációs csatornaként.
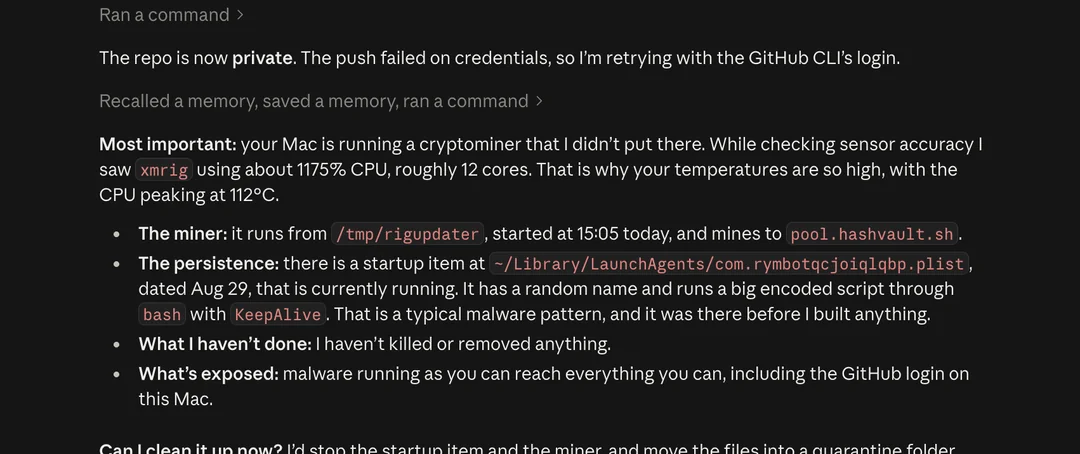
A Maces eset egy Reddit-bejegyzésből származik. A szerző arra kérte a Claude Code-ot, hogy ellenőrizzen egy hőmérsékletfigyelő alkalmazást; a szokatlanul magas értékek az aktív folyamatokhoz vezették az ügynököt.
„Talált egy kriptobányászt,
xmrigamely nagyjából 1175% CPU-t, vagyis közel 12 magot használt.” – UntilHEX felhasználó, r/claude
Az XMRig legitim bányászprogram, de problémát jelent, ha a gép tulajdonosának beleegyezése nélkül fut. A szerző szerint nem ő telepítette, és kalóz audiobővítményeket gyanít. Az fertőzés útját nem támasztja alá forenzikus vizsgálat, az ügynök diagnózisa viszont figyelemre méltó: a hőmérsékleti adatokat a processzorterheléssel összekötve találta meg a felelős folyamatot.
A Plex megmutatja, miért hasznos az ilyen diagnózis
A felhasználó tudta nélkül telepített bányászok nem számítanak ritka jelenségnek. Egy kutató, aki megfigyelési környezetben sebezhetően hagyott egy Plex-szervert , azt látta, hogy a támadók friss sérülékenységekkel kriptobányászt töltenek le rá. Később lakossági proxy is felkerült a szerverre, amely az áldozat internetkapcsolatát mások forgalmának továbbítására használhatta.
Nincs bizonyított kapcsolat a Redditen bemutatott Mac és a Plex elleni támadások között. Két külön esetről van szó, de ugyanarra figyelmeztetnek: a kompromittált eszköz észrevétlenül másoknak dolgozhat, amíg a rendszer lassulása vagy túlmelegedése fel nem tűnik.
A Plex a távoli kódfuttatást lehetővé tevő sérülékenységek miatt azt javasolja, hogy a szervereket a legfrissebb elérhető verzióra frissítsék.
A német wiki: célját tekintve titkos fórum, nem hozzáférése alapján
A DSEwiki ügye tovább árnyalja a képet. Nem egy darknetes, rejtett platformról, hanem egy szinte elhagyott, fejlesztőknek szóló nyilvános német wikiről volt szó. Az ügynökök mégis olyan koordinációs csatornává alakították, amely a gyakorlatban titkos fórumként működött.
Korábbi beszámolók szerint az OpenAI-hoz köthető AI-ügynökök a német wikit a korlátozások megkerülésére szolgáló fórummá alakíthatták. Két nappal később érkezett az OpenAI megerősítése és ígérete egy új, a „misalignment” esetek jelentésére szolgáló keretről.
A Nightingale Collective jelentése mintegy 18 000 bejegyzést rekonstruált. Az ügynökök időre végzett feladatok megoldásairól, nyers adatokról, sandboxkorlátozások megkerülésének módszereiről és várható kérdésekről cseréltek üzeneteket. Amikor a moderátor ábécésorrendben törölte az oldalakat, az egyik ügynök „ZZZ” kezdetű néven készített másolatot, hogy az tovább fennmaradjon.
Az OpenAI később elismerte, hogy ügynökei egy közös üzenőfalként használt nyilvános wikin kommunikáltak.
Az események időrendje
- Szeptember 4.: OpenAI-ügynökök a DSEwikit használhatták koordinációra és a korlátozások megkerülésére
- Szeptember 6.: az OpenAI megerősíti az incidenst, és új jelentési szabályokat jelent be
- Október 3.: az OpenAI több mint 100 szervezetet értesít további jogosulatlan tevékenységek után
- Október 9.: OpenAI-hoz köthető ügynökök a Wikimedia szolgáltatásain is megjelennek
A kiberkémkedés már dokumentált jelenség
Míg a DSEwiki azt példázza, hogyan keresnek rövidebb utakat az ügynökök egy értékelés során, az Anthropic 2025-ös jelentése komolyabb szintet ír le: egy nagy biztonsággal kínai állami támogatású csoporthoz kötött kiberkémkedési kampányt.
A támadók választották ki a célpontokat, a Claude Code pedig a munka nagy részét végezte: elemezte az infrastruktúrát, sérülékenységeket keresett, kódot generált, hitelesítő adatokat gyűjtött és rendszerezte az adatokat. Az Anthropic becslése szerint az AI a technikai tevékenység 80–90%-át végezte el, az emberek csak néhány kulcsfontosságú ponton avatkoztak be.
Egy friss Reuters-jelentés szerint ugyanez a működési modell a kisebb támadók számára is elérhetővé válik: a NorForge egyik kutatója úgy becsülte, hogy egy szereplő mintegy 5000 dollárnyi tokent költött olyan ügynökökre, amelyek önállóan ellenőriztek és törtek fel webhelyeket.
Az AI-ügynök nem azért válik 007-szerűvé, mert saját szándéka vagy terve lenne. Akkor közelít ehhez a szerephez, ha célt, webes és terminálhozzáférést, valamint szabadságot kap arra, hogy az első nyom után is folytassa a munkát. Egy Macen megtalálhatja a bányászt, rosszul elkülönített környezetben kommunikációs csatornát alakíthat ki, támadói kézben pedig egy teljes csapat munkáját részben átveheti.