A HP új kiadásban publikálta Threat Insights Report jelentését, amely a kibertámadások változó módszereit és az elkövetők aktuális eszköztárát vizsgálja.
A 2026. szeptemberi jelentés a 2026 áprilisa és júniusa között azonosított fenyegetéseket elemzi, a HP Wolf Security megoldásai által gyűjtött adatok alapján. A fő trendek közé tartozik az AI népszerűségének kihasználása, a QR-kódos adathalászat és az egyre specializáltabb kártevőeszközök terjedése.
Hamis AI-ügynökök a kriptovaluták ellopására
Az egyik figyelemre méltó kampány az automatikus kriptokereskedésre képes AI-ügynökök iránti érdeklődést használta ki. A támadók egy ilyen eszközt hirdető weboldalt készítettek, amely személyre szabott kriptoportfólió-kezelő asszisztenst ígért. A letöltött fájl valójában a(z) Needle Stealer kártevőt telepítette.
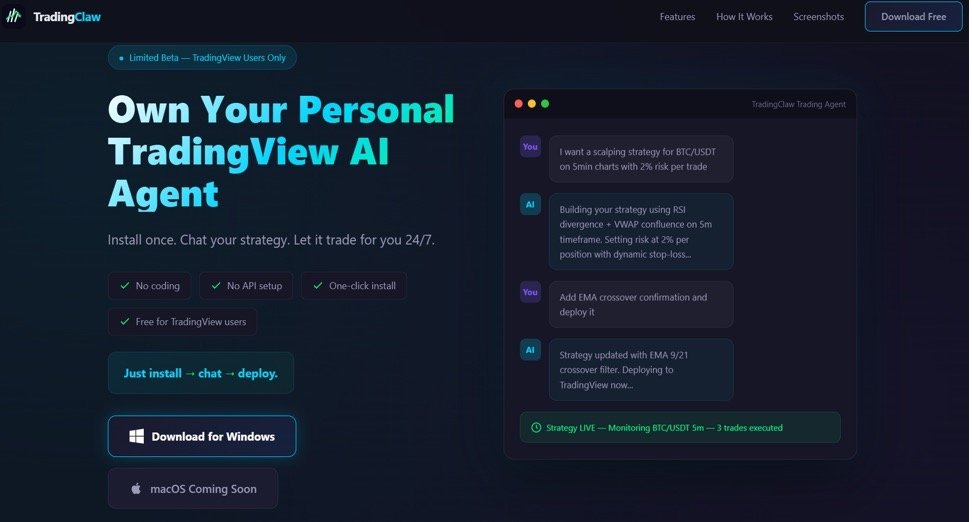
A kártevő ellenőrizte a böngészőben telepített bővítményeket, majd olyan digitális tárcákat próbált kártékony, az eredeti felületet utánzó változatra cserélni, mint a MetaMask, a Coinbase Wallet vagy a Trust Wallet. A jelszó megadásakor az adatok a támadókhoz kerülhettek, akik így hozzáférhettek a kriptovalutákhoz.
A QR-kódok PC-ről telefonra terelik a támadást
A HP által azonosított másik trend a QR-kódok alkalmazása az adathalász kampányokban, vagyis a „quishing”. Az áldozatok e-mailben olyan PDF-et kapnak, amely számlának tűnik, de a tartalma elhomályosított. A dokumentum megtekintéséhez a telefonjukkal QR-kód beolvasására kérik őket.
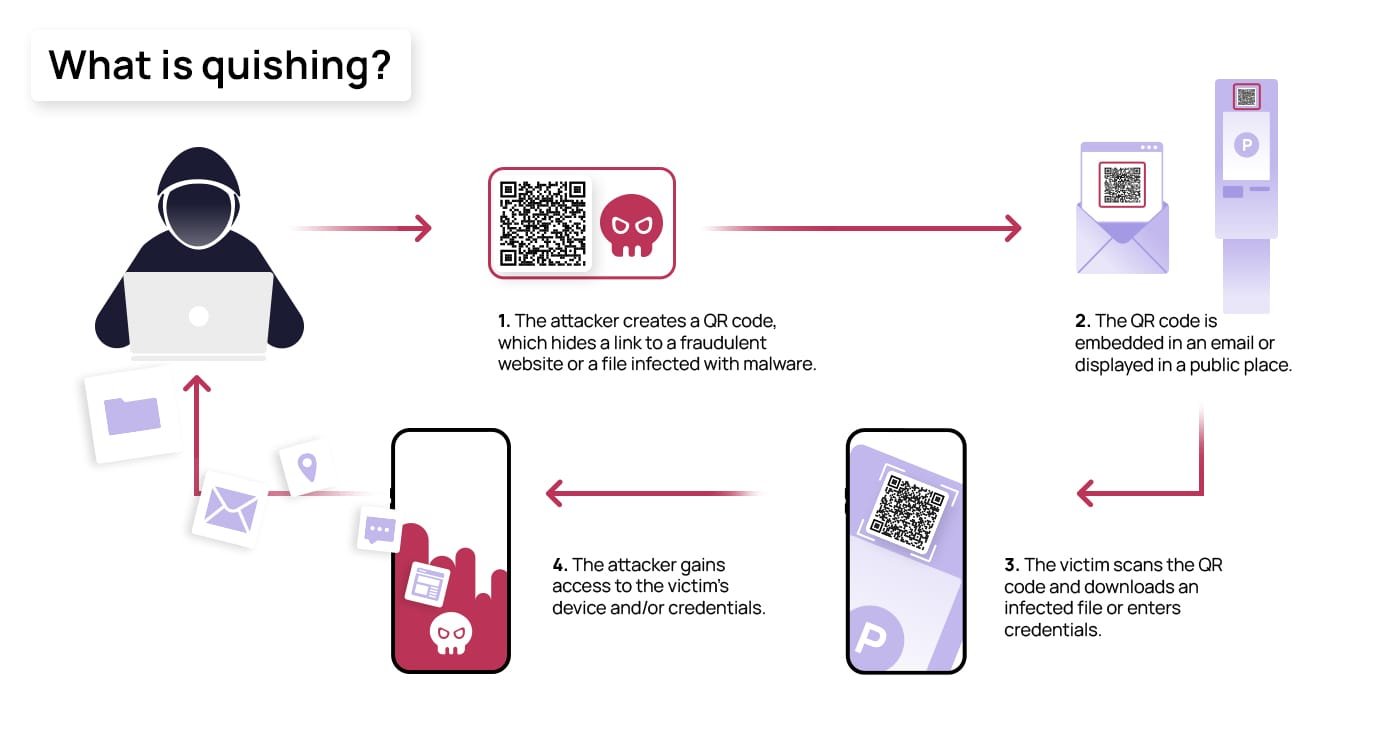
A kód több oldalon keresztül egy hamis Microsoft-bejelentkezési űrlapra irányít, amely a hozzáférési adatok megszerzésére szolgál. A módszer célja, hogy a támadást a munkahelyi számítógépről – ahol egyes veszélyes oldalak blokkolva lehetnek – az okostelefonra terelje, ahol a védelem esetenként gyengébb.
A jelentés a Phantom Stealer ökoszisztémájának fejlődését is kiemeli. Ezt a kártevőt biztonsági tesztelőeszköznek álcázva értékesítik az interneten. A kutatók egy további, Phantom Gate nevű komponenst is azonosítottak, amely segíti a kártevő telepítését és futtatását, egyszerűsítve a támadási kampányok felépítését.
A jelentés számai: az e-mail maradt a fő támadási vektor
A(z) HP Wolf Security jelentése szerint az e-mail a felderített fenyegetések 56%-ával továbbra is a legfontosabb támadási csatorna. A webes letöltések 24%-ot tesznek ki. A támadók által használt fájltípusok között a futtatható állományok vezetnek 40%-kal, szorosan mögöttük az archívumok 38%-kal.
További fontos adat, hogy a(z) HP Sure Click által felismert, e-mailben terjesztett fenyegetések 10%-a legalább egy e-mailes biztonsági szkennert megkerült. Ez arra utal, hogy a hagyományos szűrők nem blokkolnak minden támadást, ezért további védelmi rétegekre is szükség van.
Az adatok alapján a klasszikus módszerek – a veszélyes csatolmányok és a böngészőből indított letöltések – továbbra is meghatározók, még ha a támadók az új technológiákhoz is igazítják taktikájukat. Gyakorlati tanulság: csak megbízható forrásból származó alkalmazást érdemes telepíteni, az e-mailben kapott QR-kódokat fokozott óvatossággal kell kezelni, és nem szabad érzékeny adatokat megadni ellenőrizetlen AI-eszközökben.
A teljes HP Threat Research jelentés elérhető.